微软

RSS: https://www.microsoft.com/en-us/research/feed/
微软(Microsoft),全球最大的科技公司之一,提供 Windows、Microsoft 365、Azure 云、Copilot AI、Xbox、Surface 等产品与解决方案。

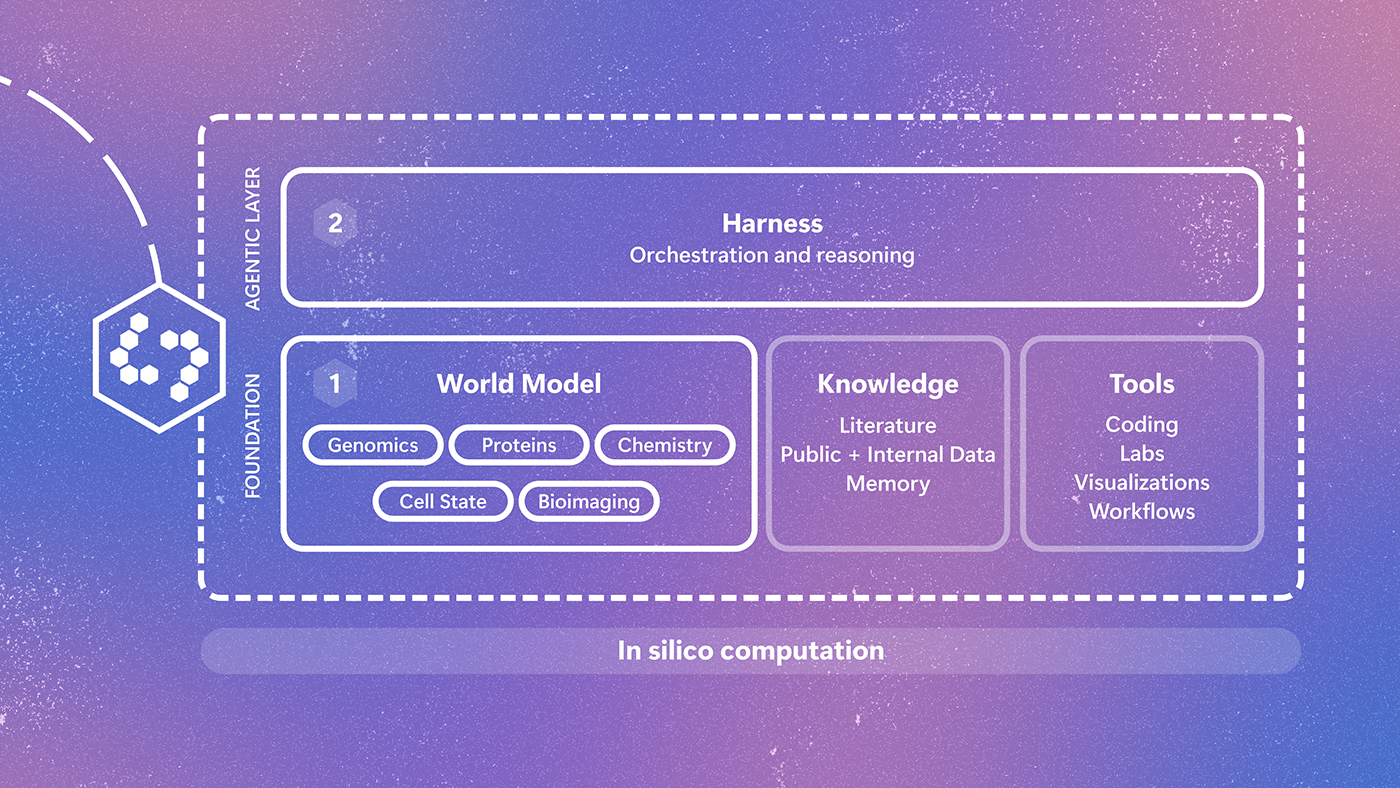
介绍 Quine:一个为生物学的复杂性而设计的 AI 研究系统

微软研究院联合 Broad Institute 推出 Quine,一个面向生物学的多模态"世界模型"研究系统。它将模型、科学工具、文献和研究人员连成一体,目标是处理生物学中跨尺度、跨模态的复杂性。 文中提到已用它预测能驱动肿瘤状态转变的化合物,并在多个湿实验中对排名靠前的候选物做了验证。Quine Fellows 项目将让一批科学家进入该系统并反馈科研意见。 系统目前定位为实验性研究工具,不用于临床或医疗,输出需经合格研究者审阅和实验验证。微软称未来会通过 Microsoft Discovery 等产品扩大访问。 文章整体偏机构叙事,但给出了"跨尺度跨模态世界模型"这个具体技术判断和肿瘤化合物验证的一手结果,有一定信息增量。
评论点赞收藏1 天前

一周年之际:微软亚洲研究院新加坡分院如何通过研究、合作与人才推动现实世界影响

微软亚洲研究院新加坡分院 2025 年 7 月启用,是微软在东南亚首个实验室。文中回顾一年来其团队扩张、本地合作与 AI 研究方向,围绕四个支柱展开:下一代 AI 模型与 Agent 系统、领域专用 AI、AI 原生科研方法、生态与人才培育。 文章强调“研究到落地”双向飞轮:合作方提供领域数据与业务场景,研究院输出前沿算法与工程能力,再反哺科研问题。整体为微软研究院官方任务式周年通稿,信息正确但缺少一手技术细节、个人观察或可争论观点,对普通科技读者互动价值有限。
评论点赞收藏1 天前

分析 ClickFix 社会工程学技术(2025)

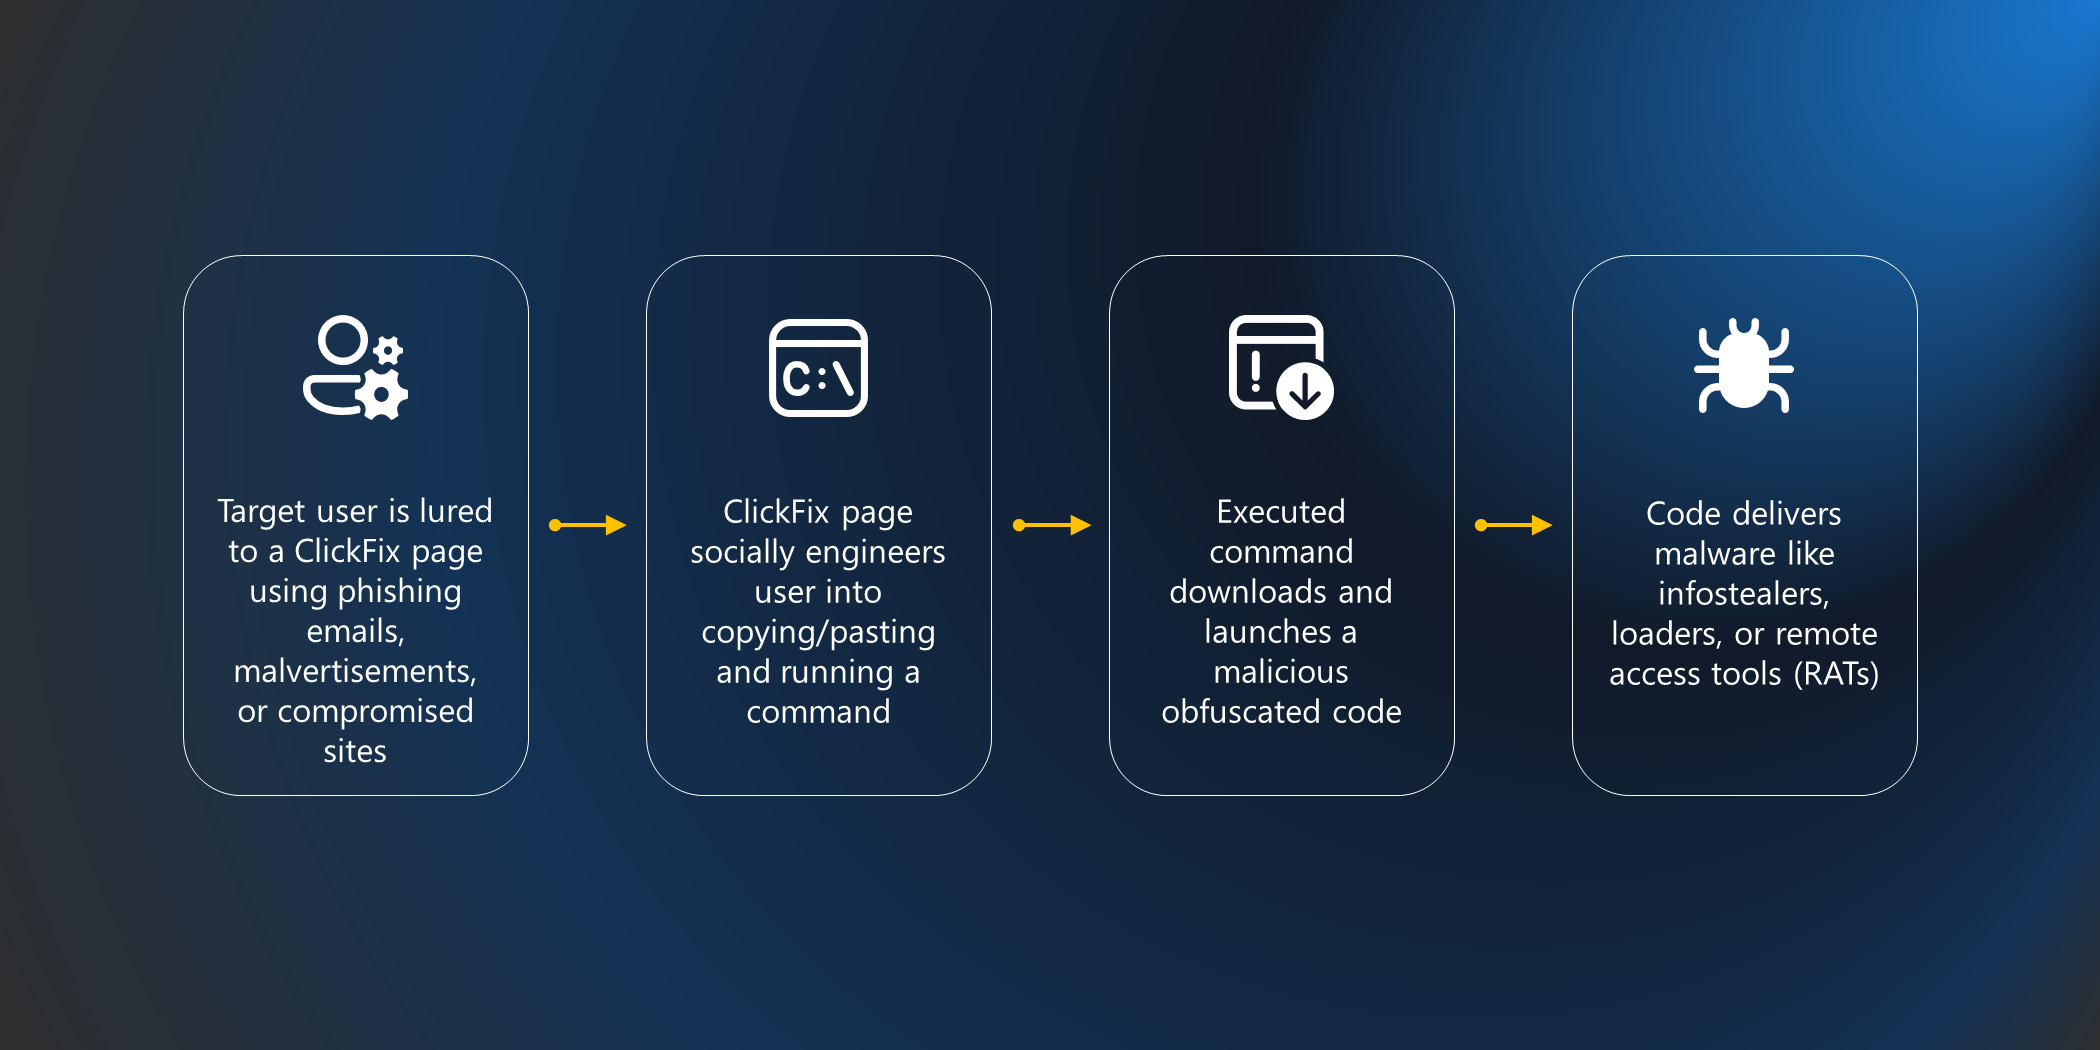
微软威胁情报团队详述 ClickFix 社会工程技术的演进:攻击者通过钓鱼、恶意广告或被入侵网站,诱导用户在 Windows Run 对话框、终端或 PowerShell 中手动粘贴并执行恶意命令,从而绕过常规自动化安全检测。 文章梳理了攻击链结构,包括多个真实案例:Lampion 恶意软件针对葡萄牙及多国政府、金融、交通部门的多阶段感染流程;Storm-1607 早期用 HTML 附件投放 DarkGate,2025 年后转向 TDS 重定向系统;假冒美国社保局(SSA)利用巴西合法域名发钓鱼邮件、经 Google Ads 跳转再到伪装站点部署 ScreenConnect;以及免费影视站 malvertising 单日数十万 UV 投放 Lumma Stealer。 技术细节覆盖 Cloudflare Turnstile、Discord 伪装的欺骗实现、脚本混淆、LOLBin 注入(msbuild.exe、regasm.exe、powershell.exe)及无文件攻击特征。 文章同时提供防御建议:用户教育识别 ClickFix 诱饵、设备配置加固(禁用不必要的 Run 对话框)及 Microsoft Defender XDR 检测策略。 对安全从业者理解当前主流社工向量有较高参考价值。
评论点赞收藏2 天前

面向现实物理AI机器人的推理卸载

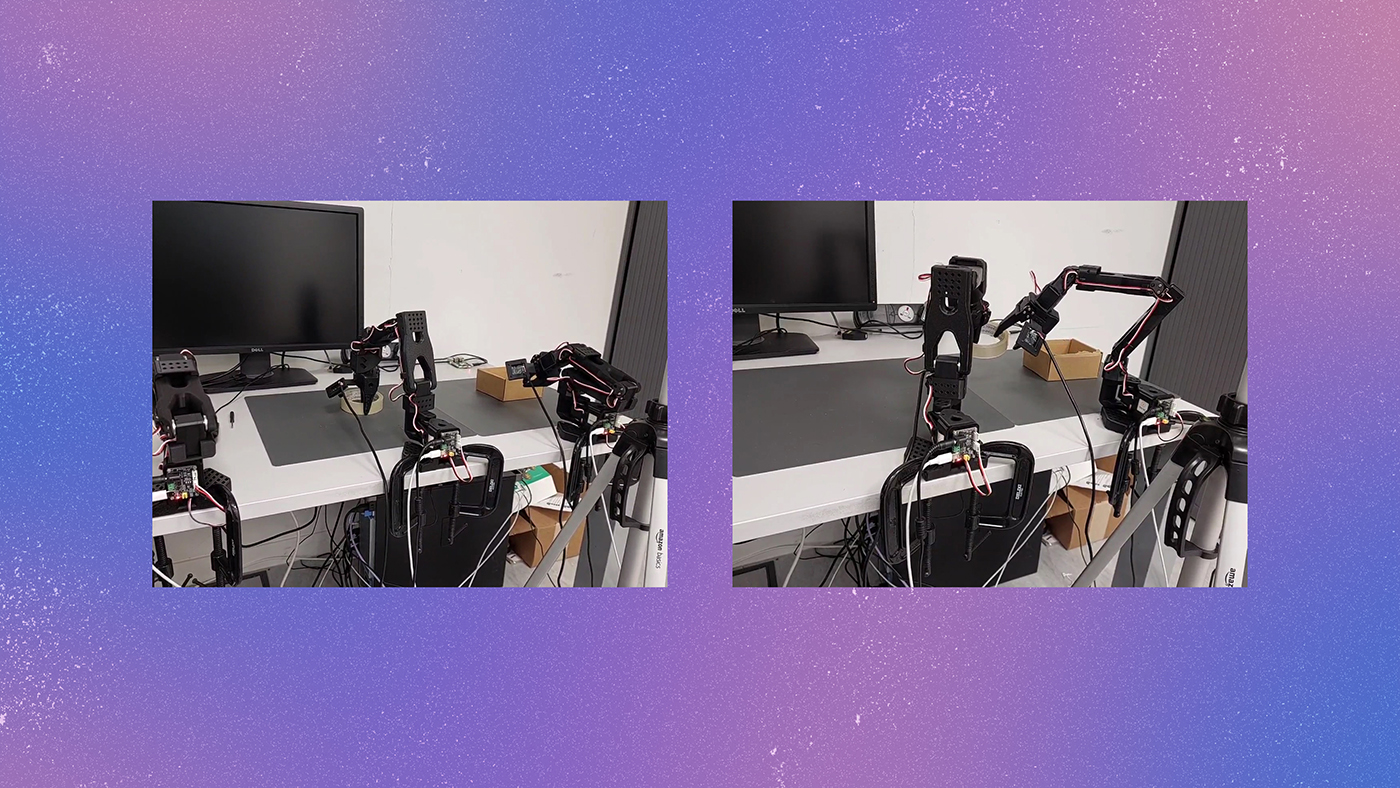
微软研究院提出:当前物理AI机器人普遍把推理跑在机载GPU上,这会拖累任务成功率、电池续航和系统可扩展性。他们的研究显示,把推理卸载到边缘或云端GPU可以显著提升移动操作任务的成功率,让机器人用上更大模型,并在动态环境中响应更快。 同时,用轻量机载硬件+远程推理的组合能大幅降低功耗,延长机器人续航。在工具链层面,他们给出了基于Kubernetes的Physical AI Toolchain扩展:开发者可以容器化、部署并编排跨机器人、边缘和云的分布式AI工作负载。 文章的重点不在模型或硬件,而在通常被忽视的"推理基础设施"环节,对做机器人系统架构的人有参考价值;对一般读者偏专业,讨论入口主要是"推理上云对机器人延迟/带宽依赖"和"K8s管机器人是否合适"。
评论点赞收藏6 天前

微软发布 RetroChimera:大规模提升小分子逆合成预测

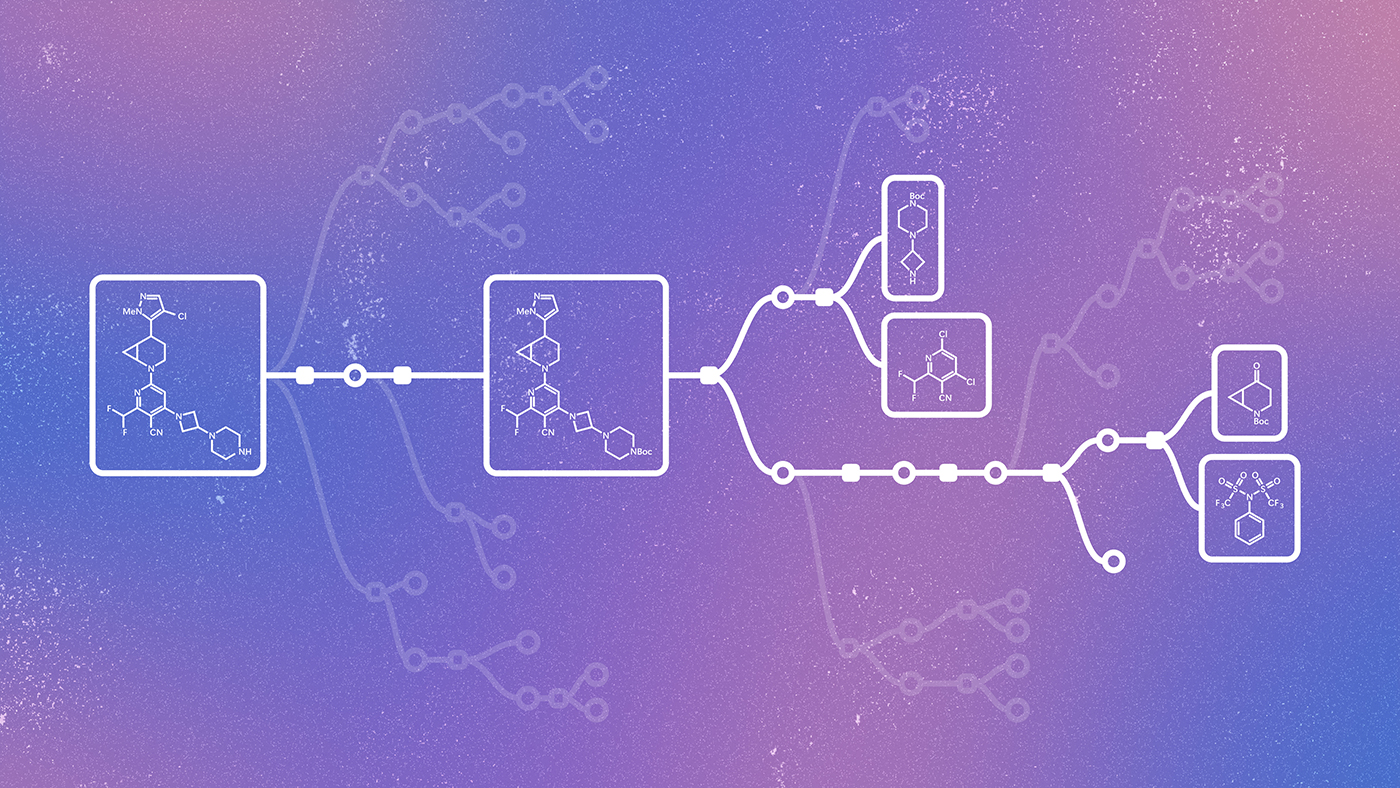
微软研究院在 Nature 发表逆合成预测模型 RetroChimera,开源权重与实现。模型融合两个互补的强模型,通过排名融合提升小分子逆合成路线预测质量;盲测中博士级化学家更偏好其单步反应预测,优于此前模型及文献反应。 论文还覆盖罕见反应类型召回、零样本迁移与专有数据集微调验证。背景:逆合成规划仍是药物与新材料开发中的手动高成本环节,该模型旨在加速新分子合成路径设计。
评论点赞收藏8 天前

MDASH代号:面向美国政府的Agentic AI安全扫描系统

微软将代号MDASH的AI安全扫描系统部署到Azure Government,供美国政府客户和授权合作伙伴使用。该系统用100多个专用AI agent协同分析源代码,在CyberGym真实漏洞基准测试中得分为96.55。 微软最新MAI模型预计将单次扫描成本减半,但全文为微软官方通稿,无第三方独立验证。
评论点赞收藏17 天前

ASCII走私从AI提示注入跨界到钓鱼邮件规避

微软安全团队发现,AI提示注入中常用的"ASCII走私"技术被钓鱼攻击者用来拆分金融关键词以绕过邮件过滤器。2026年2月9日起,攻击者用不可见的Unicode标签字符(U+E0000-U+E007F)嵌入"funding"等词中间,使关键词匹配失效;峰值日发送超230万封邮件,持续约三个月。 攻击通过合法邮件平台ActiveCampaign发送,约96%流量来自148个金融主题域名。微软检测显示,超99%的此类邮件被不依赖标签字符的直接检测层拦截。
评论点赞收藏22 天前

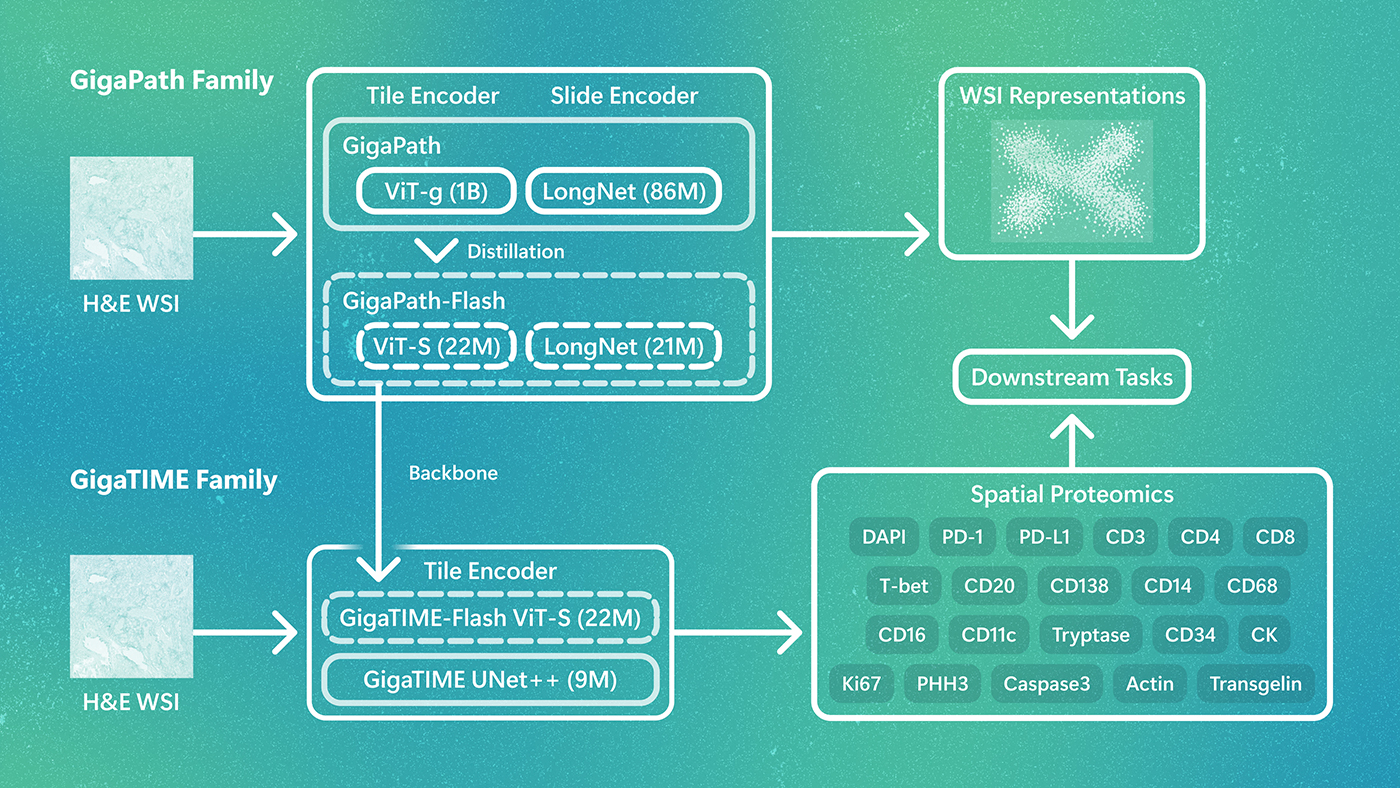
GigaPath-Flash 与 GigaTIME-Flash:用高效病理基础模型实现人群规模发现

微软研究院发布 GigaPath-Flash 和 GigaTIME-Flash,是 GigaPath 和 GigaTIME 的高效蒸馏版本,面向人群规模的病理学研究。全切片图像通常超过十亿像素,单次分析需处理数千个图像块,面对数万患者队列时计算成本急剧上升。 蒸馏后的基础模型骨干在性能不下降的前提下大幅降低计算需求,支持在更大患者队列中重复分析。模型已开源,但明确标注为研究用途,未经临床验证。
评论点赞收藏29 天前

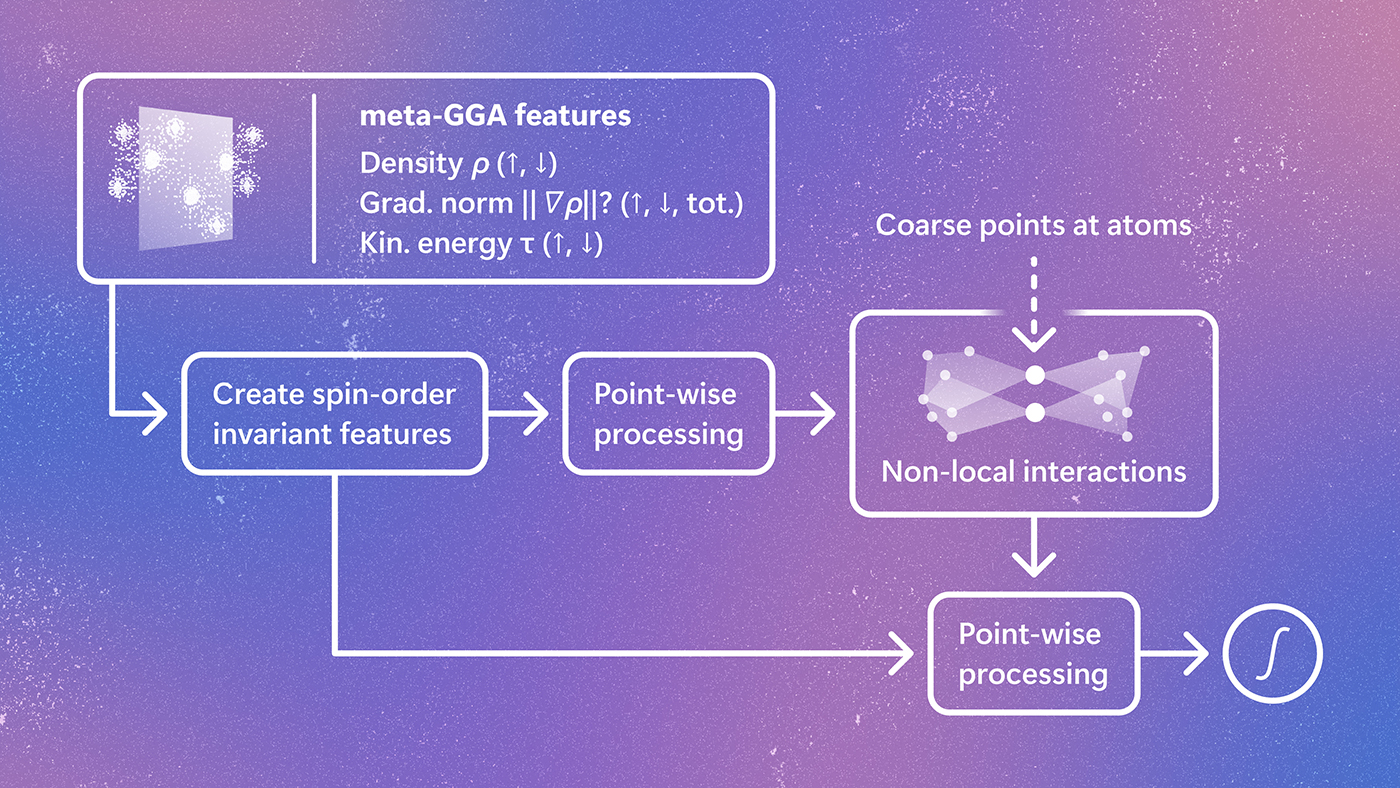
拓宽 Skala 的访问路径,加速预测性 DFT 的实现

Microsoft Research 发布 Skala 1.1,基于比初版多 2.5 倍数据训练,在热化学、反应动力学和分子结构预测上精度显著提升。模型已集成进 CP2K,正在接入 Psi4、FHI-aims、ORCA 和 VASP。 同时推出持续更新的基准测试,用于追踪后续版本的计算性能进展。
评论点赞收藏40 天前

计算的未来:逻辑还是生物学

图灵奖得主Leslie Lamport主张用逻辑而非生物学范式构建软件。他用SRI邮件程序和Outlook拖放操作的逻辑不一致性说明,程序员缺乏逻辑思维是软件复杂性的根源。 生物学类比(病毒、进化)导致放弃对系统的理解,而逻辑方法通过结构化设计控制复杂性。
评论点赞收藏41 天前

微软VEGA项目:让游戏角色拥有独立人格的"氛围游戏"

微软研究院推出VEGA项目,探索"氛围游戏"概念——游戏角色由AI代理驱动,拥有独立人格和记忆,能在玩家离线时自主行动、学习技能、与其他角色协作。 玩家通过自然对话而非直接操控来影响角色。基于开源体素游戏平台Luanti构建原型。
评论点赞收藏46 天前

MindTopo基准测试揭示视觉语言模型的拓扑推理能力

Microsoft Research推出MindTopo基准测试,评估多模态大模型在拓扑推理(连通性、包围、顺序、分离、结)上的能力。静态图像识别表现较好,但在需要保持和操作拓扑关系的交互任务上差距明显,失败多出现在规划阶段而非感知阶段。
评论点赞收藏48 天前

微软发布CARE-X:结合强化学习与工具测量的胸部X光视觉语言模型

微软发布CARE-X胸部X光VLM,结合强化学习与工具测量,在印度临床数据验证。模型支持报告生成、结构化诊断预测、医疗器械识别等任务,采用DAPO强化学习对齐临床正确性,并将Qwen3-VL-4B-Instruct与确定性测量工具结合,评估直接计算对测量依赖型病情的提升效果。
评论点赞收藏49 天前

生产环境中的Agentic Coding:GitHub Copilot大规模工作负载特征分析

微软和UIUC分析GitHub Copilot生产数据:3.2M用户、761M次LLM调用揭示编码代理工作负载特征 87%的LLM调用由代理自主发起,形成LLM与工具1:1耦合的执行循环。 KV缓存命中率在会话内达90%,但在用户turn边界降至55%,模型切换后仅8%。工具失败占9%的turn,触发重试循环使计算量放大4倍。5种用户原型token消耗相差50倍,设计空闲时间预测器可捕获86-90%总空闲时间。
评论点赞收藏51 天前

Echoverse:为电脑操作Agent打造深度可演化的训练环境

微软发布Echoverse,用12个高保真合成环境训练9B模型,得分从36.5%提升到67.1%,接近GPT-5.4水平。核心发现是训练环境的质量比数量更重要——深度世界保持真实因果结构,比浅层克隆更有效;模型、环境和验证器协同进化能持续提升三者表现。 已开源4个环境及代码和数据。
评论点赞收藏61 天前

EvoLib:将经验转化为可演进的知识库

微软研究院推出EvoLib框架,让大语言模型在推理阶段从自身经验中学习,无需真实标签或外部反馈。核心思路是把过去的尝试转化为可复用的技能和反思洞察,并通过"整合"和"加权"两个机制持续精炼知识库——新经验到来时,系统会检索相似知识进行整合,同时根据长期贡献度动态调整各知识单元的重要性。 在数学推理、代码生成和长程决策任务上,EvoLib持续优于基于检索的内存方法,且对任务顺序变化具有鲁棒性。框架无需更新模型参数,可直接应用于通过API部署的黑盒模型。
评论点赞收藏61 天前

微软:开放权重与美国 AI 领导力

微软联合 a16z、Meta 等机构发表声明,主张开放权重模型是维持美国 AI 领导力的关键。文章认为开源能降低企业成本、促进竞争并增强安全性,呼吁政策制定者避免限制开源模型,同时澄清模型蒸馏等技术的合法性。
评论点赞收藏68 天前

时间扭曲:AI时代开发者理想与现实工作周的差距

微软研究院基于484名开发者的调查,量化了理想与实际工作周的偏差对生产力和满意度的负面影响。数据显示,开发者希望减少会议、合规及客服时间,增加编码、架构设计及学习投入。 研究进一步指出,偏差越大满意度越低,并识别出开发者最希望由AI自动化的具体任务,为工程效能工具开发提供数据支撑。
评论点赞收藏72 天前

代码所有权与软件质量:一项复现研究

微软团队复现并扩展了关于代码所有权与软件质量关系的研究。针对大型代码库,研究定义了新的所有权指标,在四个主要产品中验证了代码所有权与缺陷率的相关性。 结果显示,利用改进的所有权指标,能以中位精度0.74和中位召回率0.38分类包含至少一个错误的源文件;在目录级别,精度达到0.76,召回率为0.60。 该研究为评估代码维护责任和潜在风险提供了量化依据。
评论点赞收藏75 天前

解析 AsyncAPI NPM 供应链入侵:导入时载荷投递

微软披露 AsyncAPI npm 组织遭供应链攻击。攻击者利用 GitHub Actions 配置缺陷窃取 Bot Token,通过可信发布机制上传含恶意 Loader 的包。 与常见 postinstall 不同,此攻击在模块 import/require 时执行,绕过 --ignore-scripts 防护。载荷通过 IPFS 下载第二阶段 Miasma 运行时,具备持久化、C2 通信及禁用状态的凭证窃取能力。 建议立即移除受影响版本,清理缓存,排查 sync.js 及异常 Node.js 进程,阻断 C2 连接并轮换密钥。
评论点赞收藏76 天前

GigaWiper:由多种恶意软件组装而成的破坏性后门解剖

微软披露GigaWiper后门,将Crucio勒索软件、FlockWiper擦除工具及自定义Wiper整合进单一Go语言模块。攻击者可通过RabbitMQ下发指令,执行物理磁盘覆写、假勒索加密或蓝屏破坏。 代码复用痕迹显示同一团伙在优化部署效率,这种模块化恶意为安全研究提供了新的威胁建模视角。
评论点赞收藏78 天前

登录芦苇

登录后关注作者、收藏内容和参与讨论。