Tailscale

面向开发者、IT 和安全团队的连接平台。基于 Zero Trust 身份的安全访问。

让 Tailscale 更快:内存、多队列、writev 与 netmap 缓存的优化细节

Tailscale 团队介绍了多项性能优化:Linux/Android 上避免把小包反复拷入 64KiB 缓冲,节省内存并带来约 5% 提速;将原本单线程有序处理扩展为多队列并行,按机器资源而非 peer 数分配,降低 subnet router / app connector / exit node 的转发延迟;利用 Linux writev 减少拷贝和系统调用次数提升吞吐;netmap 缓存让设备在无法快速到达控制面时仍能靠本地缓存建立连接,启动速度在"坏网络"场景可快 1-2 个数量级。 这些优化预计陆续进入 v1.104 及之后的稳定版本,同时 Tailscale 还在探索原生性能测试/诊断工具,以弥补现有工具对 DERP、peer relay 和 QUIC/HTTP3 支持不足的空白。
评论点赞收藏8 天前

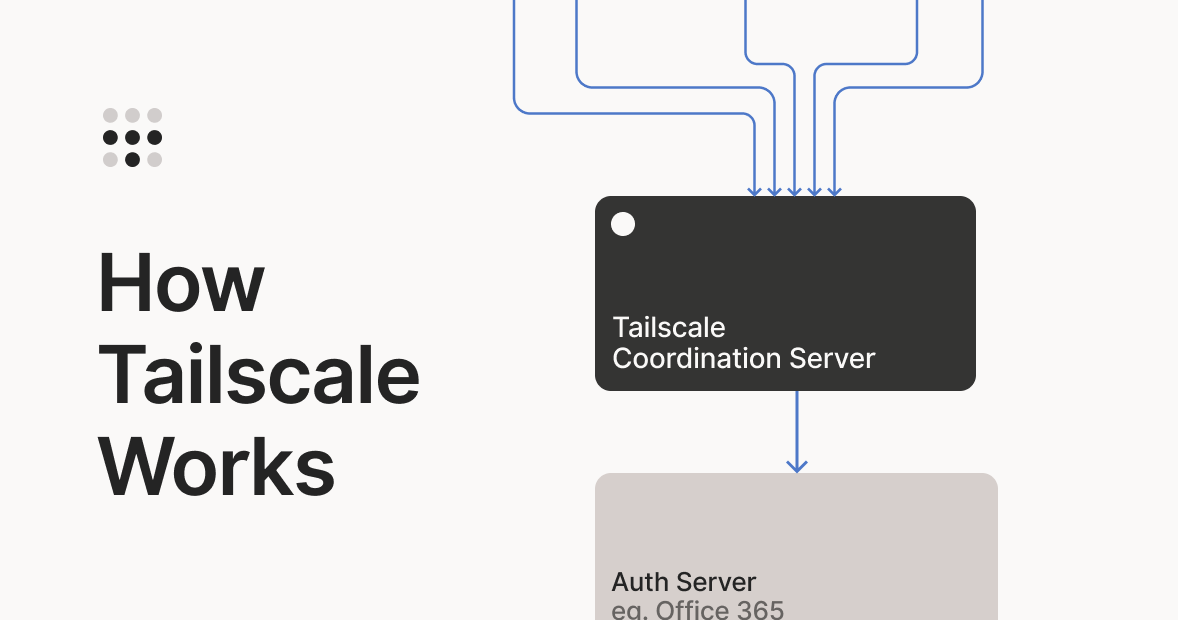
Tailscale 的工作原理:从 WireGuard 到 mesh、NAT 穿越与零信任网络

Tailscale 团队用一篇长文自下而上解释了整套系统:数据平面基于 WireGuard(wireguard-go)构建节点间轻量加密隧道;控制平面是一个只交换公钥和策略的“协调服务器”,本身几乎不承载数据流量,避免了传统 hub-and-spoke VPN 的中枢瓶颈。 文章对比了 hub-and-spoke、多 hub 与 mesh 拓扑,说明 mesh 如何让节点直接通信以降低延迟,同时用协调服务器解决密钥分发、身份认证(OAuth2/OIDC/SAML 外包给 Google/Office365 等 IdP)与策略下发。 对于防火墙和动态 IP 场景,Tailscale 依赖 STUN/ICE 做 NAT 穿越,并在 UDP 被封锁时通过自研 DERP(加密 TCP/HTTPS 中继)兜底;私钥永不出节点,DERP 只能盲转已加密流量。 安全模型上,ACL 策略集中在协调服务器管理但分散在每个节点本地执行,未获授权公钥的设备根本无法建立连接;审计日志由源/目端各自记录,便于交叉校验。 文末还提到 WireGuard 尚未内置 TCP,但 Tailscale 开源了 DERP 代码并持续向 wireguard-go 贡献。整体是一篇适合工程师理解 Tailscale 架构取舍与零信任设计细节的官方技术文档。
评论点赞收藏14 天前

路由器/NAS自带VPN功能可能得不偿失

路由器或NAS自带的VPN功能在可靠性、性能和安全性上存在明显短板。自hosted VPN在飞机Wi-Fi和热点网络下频繁断连,设备CPU不足导致多用户并发时延迟明显,运营商上传带宽(如Comcast 2Gbps套餐仅300Mbps上传)成为瓶颈,多数路由器厂商安全补丁周期不明确(TP-Link和Netgear承诺3年支持但执行不一致),用户配置和权限管理繁琐容易引发安全疏忽。
评论点赞收藏19 天前

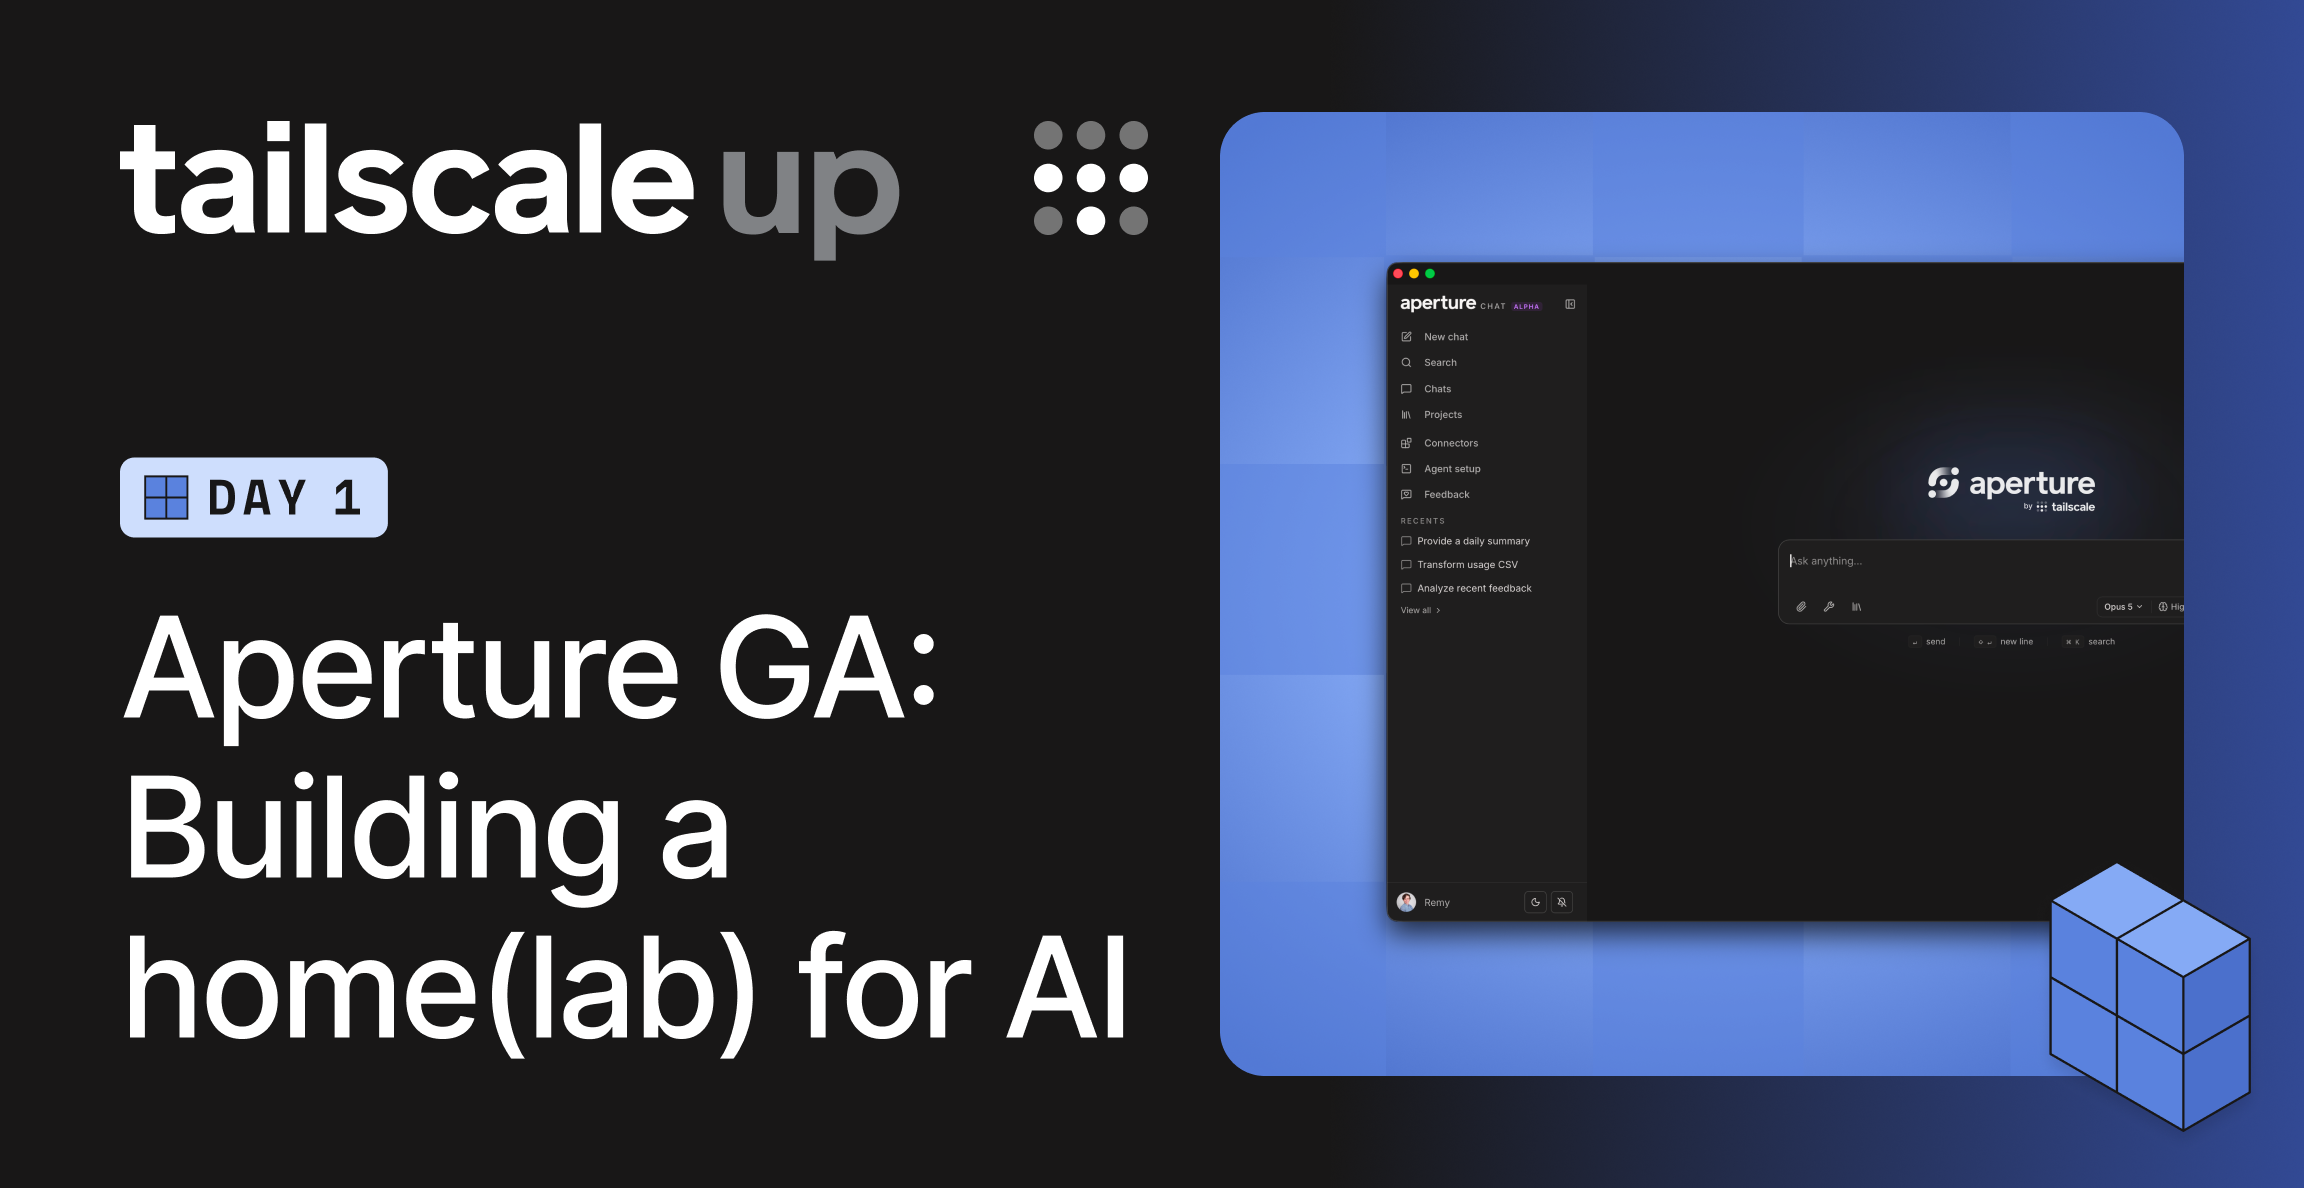
Tailscale Aperture GA:AI 网关正式可用,支持 MCP 控制 Tailnet

Tailscale 宣布 Aperture AI 网关正式 GA,新增内置 token 购买、MCP 控制 Tailnet 节点、Chat 支持 Projects 和细粒度工具权限。 新用户自带初始 token,也可购买主流模型 token;新增 Tailscale 和 Tailscale SSH 两个 MCP endpoint,让 AI agent 经审批后可自动添加节点和配置服务,所有操作有审计日志。 Chat 新增 Projects 功能,可按项目共享上下文和工具权限。
评论点赞收藏27 天前

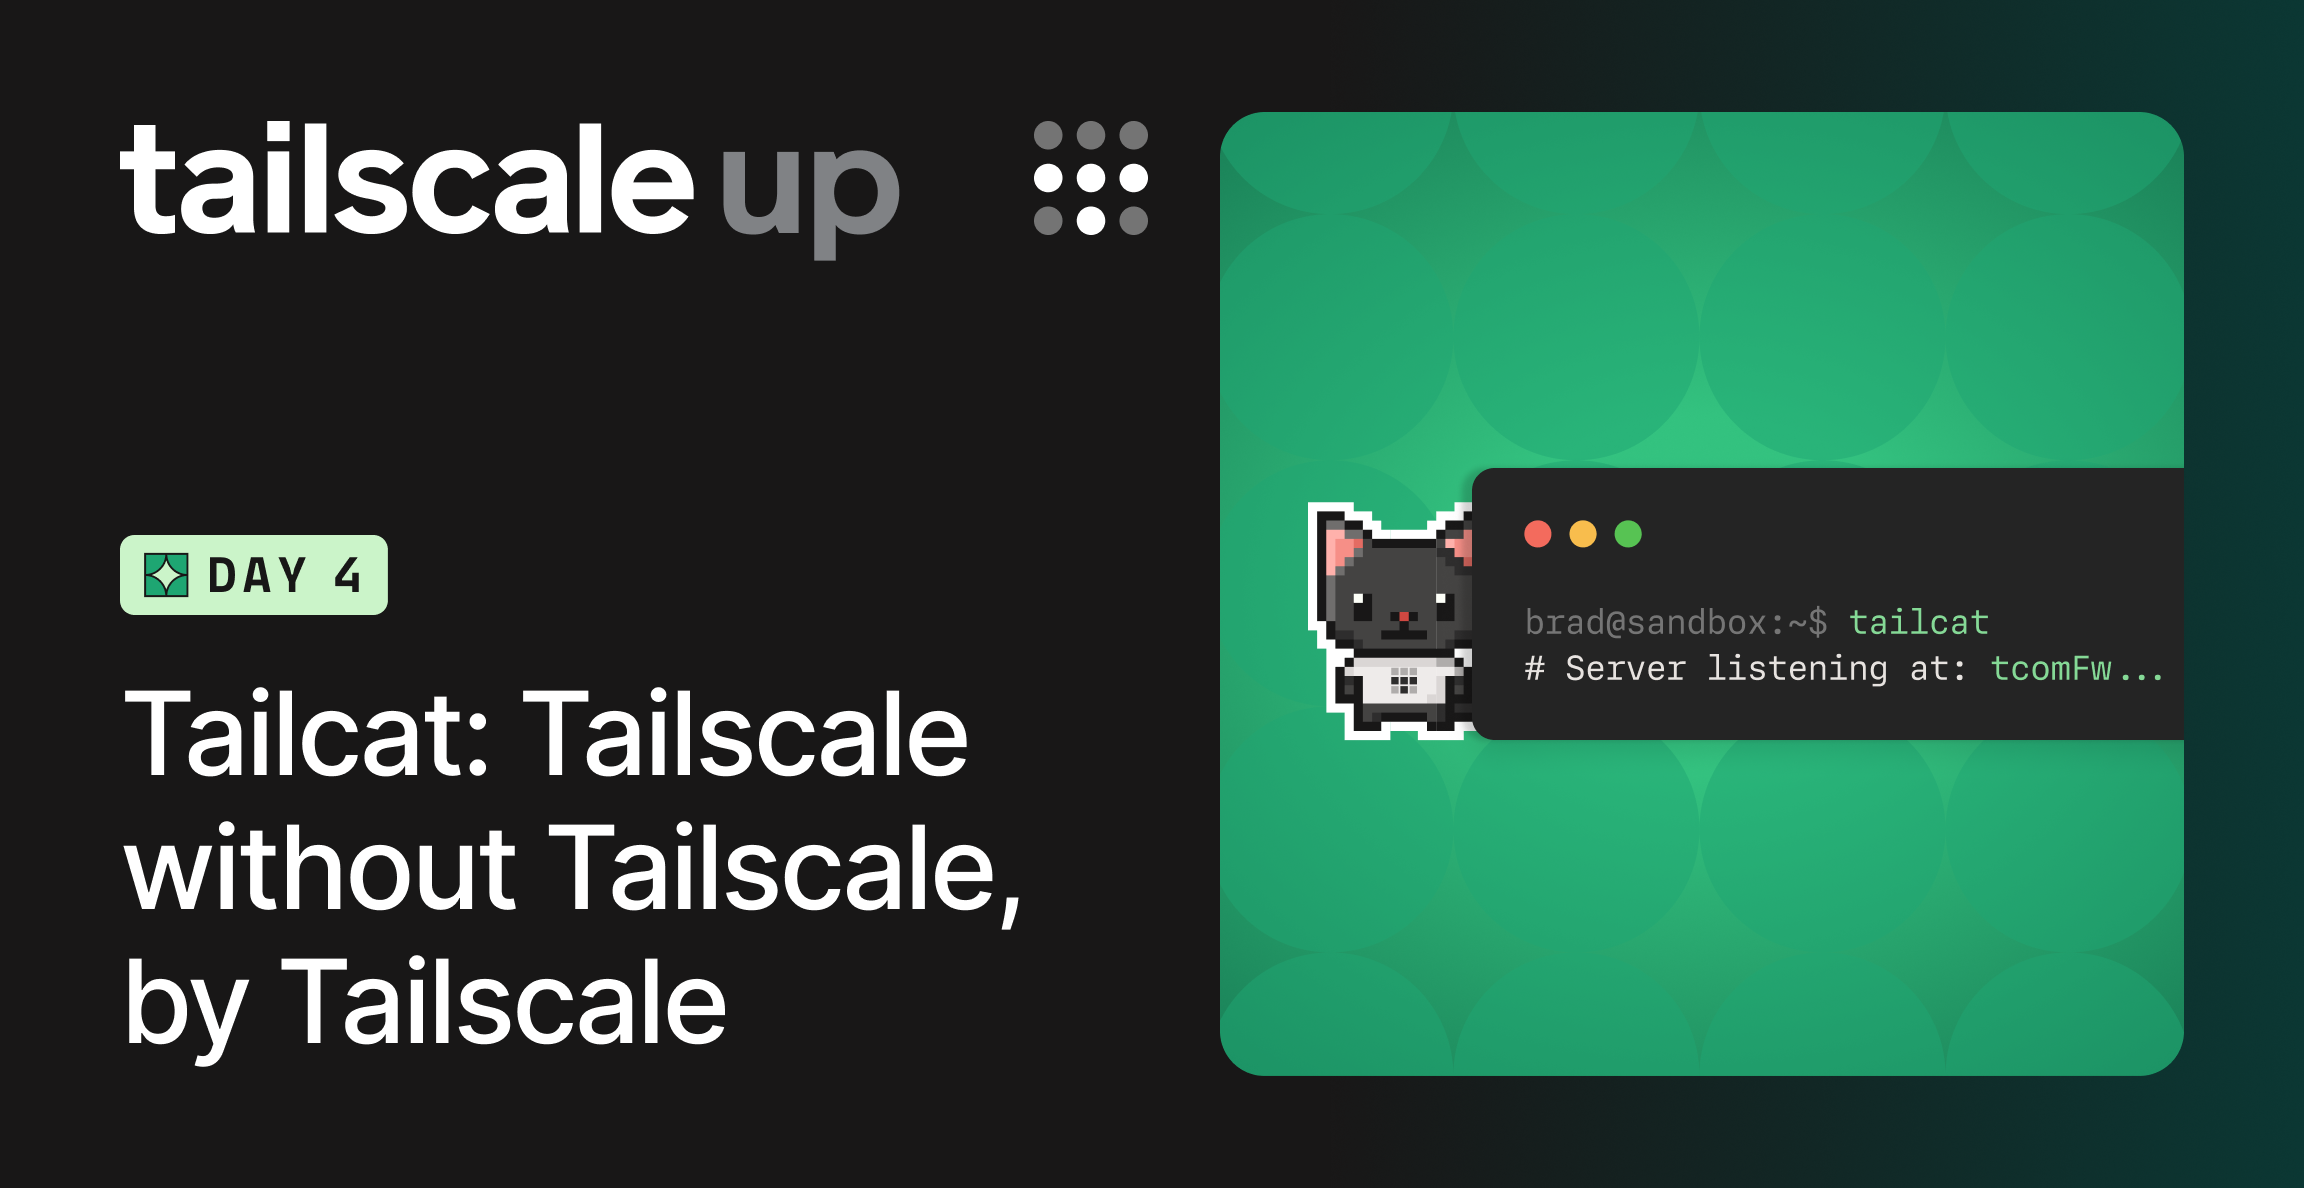
Tailscale 开源 tailcat:不带控制面的 WireGuard + NAT 穿透 netcat

Tailscale 开源了 tailcat,一个基于其 magicsock 数据平面(WireGuard + NAT 穿透 + DERP 中继)的 netcat 替代品,无需 IP 地址、账号、控制面或管理员权限。 作者 2023 年在航班上随手写的工具,后来被多个客户用于 AI 代理沙箱互联、跨网络文件传输和端口转发等场景。默认模式直接管道输出,也可作为 SOCKS 代理让普通程序透明使用。 Tailscale 提供的 DERP 中继有带宽限制,用户也可自建 DERP 服务器。
评论点赞收藏30 天前

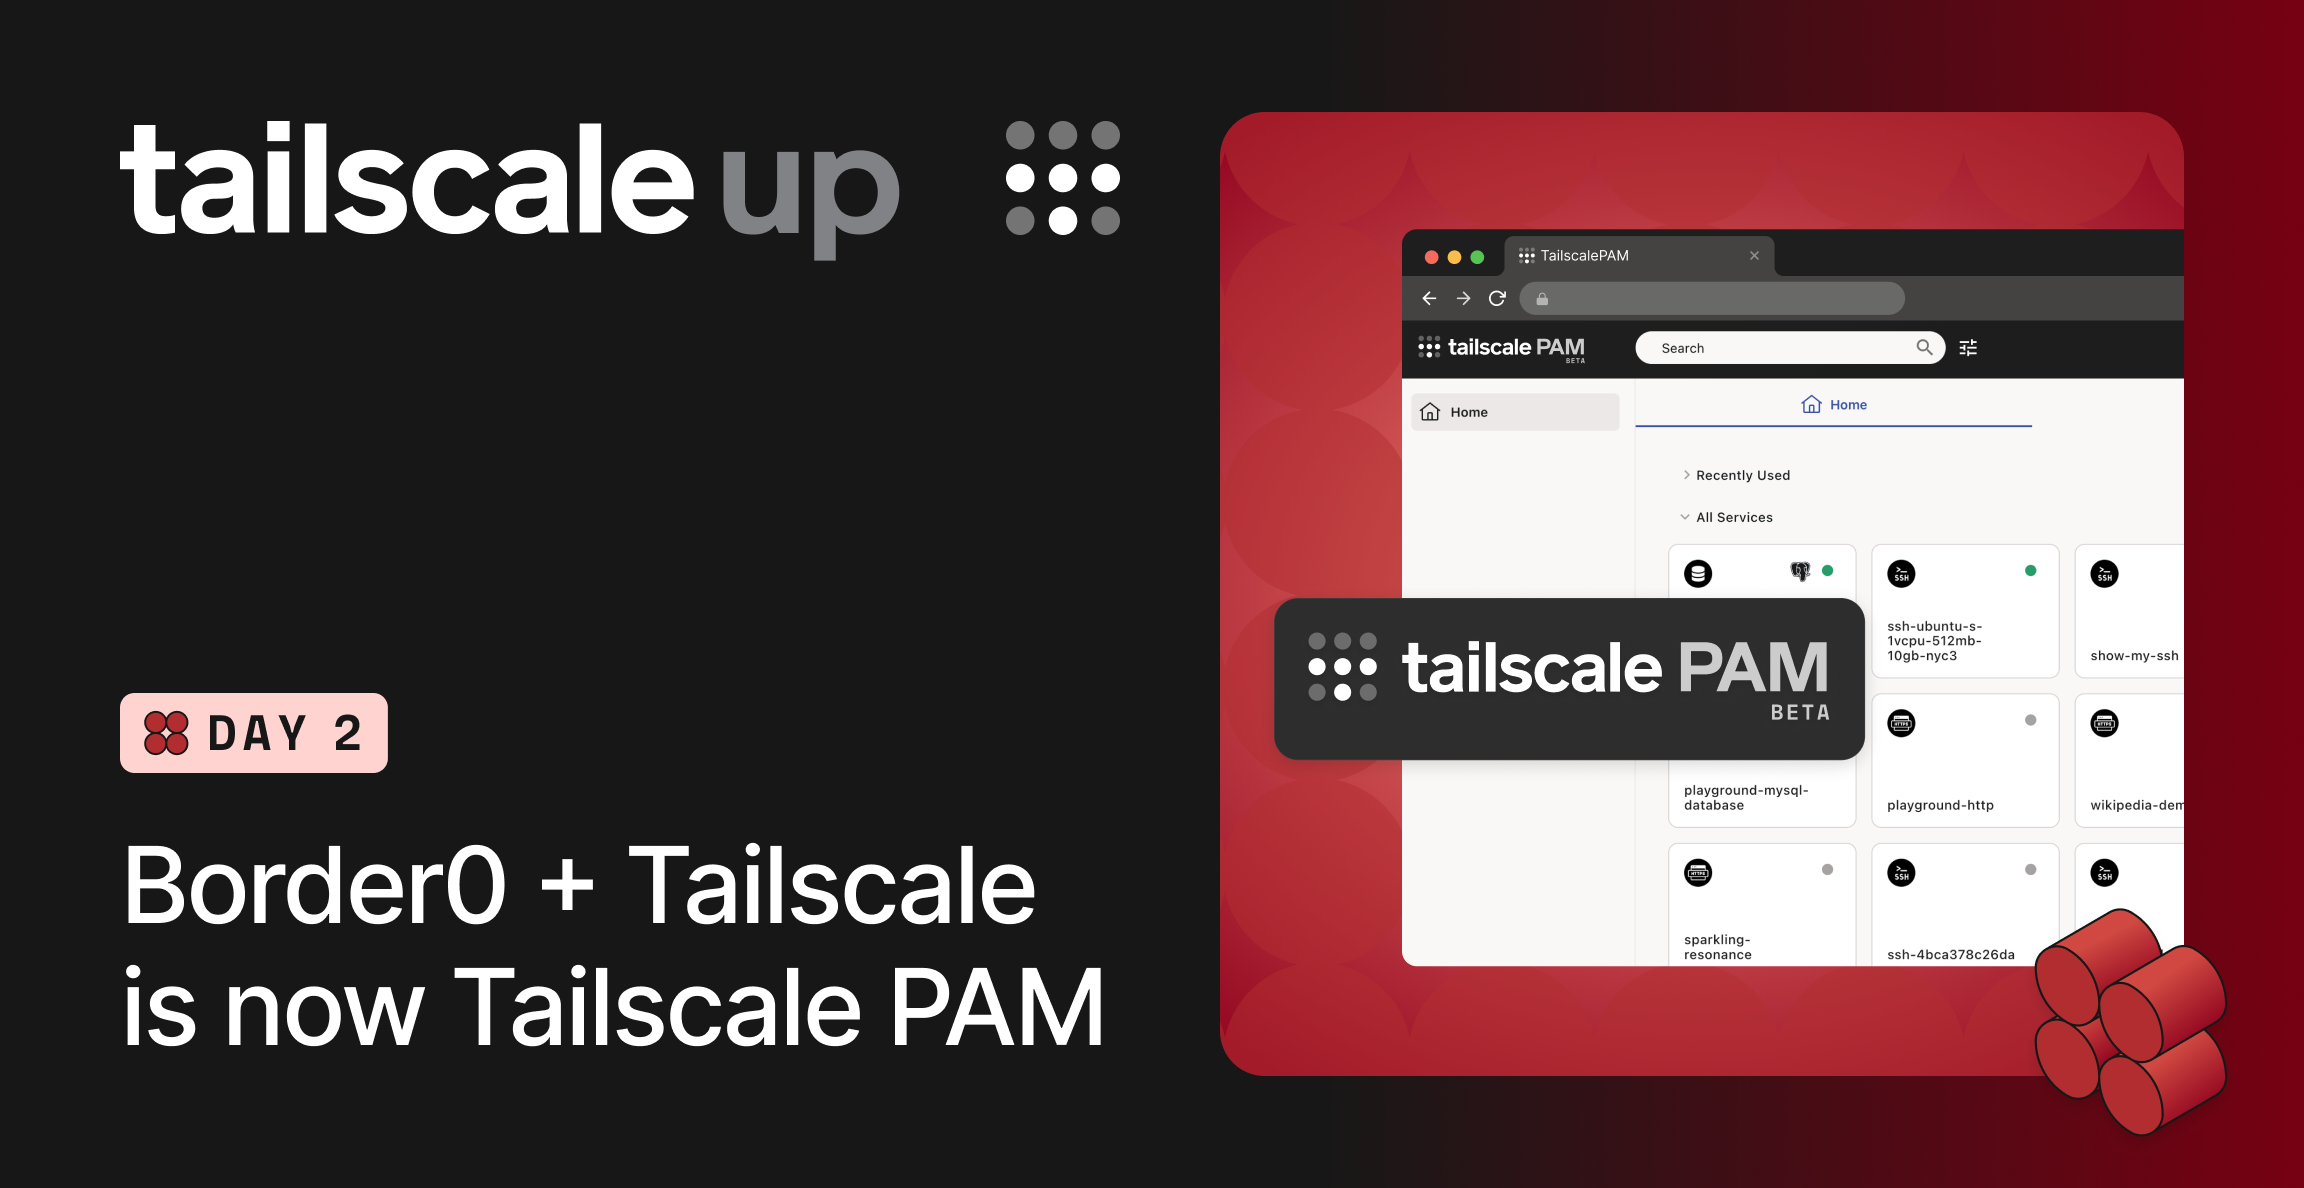
Tailscale PAM Beta:在管理控制台统一管理特权访问

Tailscale 推出 PAM(特权访问管理)Beta,将 Border0 能力整合进 Tailscale 管理控制台。支持 Just-in-Time 访问审批、会话日志与录屏、按服务粒度配置策略,兼容 SSH/K8s/RDP/浏览器等现有工具,无需在每个资源上装客户端。
评论点赞收藏34 天前

Tailscale 推出 Tailcat:免账号的临时安全隧道

Tailscale 推出 Tailcat,一种无需账号、登录或 tailnet 即可建立加密隧道的工具。它复用 Tailscale 开源数据面(WireGuard + NAT 穿透 + DERP),但去掉控制面,因此没有 IP 地址、用户、管理员或治理策略。 适合临时 SSH、文件传输、AI agent 短期访问等场景。官方托管中继会记录元数据,不适合隐私敏感场景;可自建 DERP 服务器解决。
评论点赞收藏35 天前

Tailscale 追踪数据库损坏根因:SQLite 中潜伏 16 年的 WAL 重置 Bug

Tailscale 追踪到 SQLite 中潜伏 16 年的 WAL 重置 bug,6 个月内引发 19 次数据库损坏。 该 bug 是写事务与 checkpoint 之间的数据竞争:checkpoint 误以为页面已写入主数据库文件,实际未写入,导致索引引用丢失数据。 Tailscale 因手动控制 checkpoint 节奏,触发概率高于普通用户。SQLite 3.51.3 已修复。 教训:使用"无聊技术"时偏离标准配置路径会引入风险。
评论点赞收藏49 天前

Tailscale 化解 AI Agent 的"致命三角"安全风险

Tailscale 提出用 Aperture 网关结合零信任网络解决 AI Agent 的"致命三角"风险:访问私有数据、接触不可信内容、外部通信能力三者结合易被利用。 方案通过 MCP 连接器标签区分敏感数据,利用 Tailscale 设备姿态属性标记沙箱网络权限,自动阻断沙箱访问敏感数据,同时保留用户身份和 Agent 实用性。
评论点赞收藏54 天前

Tailscale 接入 Mullvad VPN 出口节点功能详解

Tailscale 推出 Mullvad VPN 插件,允许用户将 Mullvad 的 VPN 服务器作为 Tailscale 网络的出口节点。该功能目前处于 beta 阶段,需购买 Mullvad VPN 插件(基础版含 5 个许可证),支持自动/强制出口节点,但不支持自定义 DERP 服务器和 Google 同步群组。 v1.48.3+ 无需额外 DNS 配置,旧版本需手动设置全局 DNS 或允许本地网络访问。可通过 tailnet 策略文件实现许可证共享,多个设备可共用购买的许可证池。
评论点赞收藏57 天前

登录芦苇

登录后关注作者、收藏内容和参与讨论。